

Insiden keselamatan siber libatkan 6 entiti jagaan kesihatan SG tidak jejas rawatan pesakit
Kementerian Kesihatan (MOH) memandang serius beberapa insiden keselamatan siber baru-baru ini yang melibatkan enam entiti dalam sektor jagaan kesihatan.
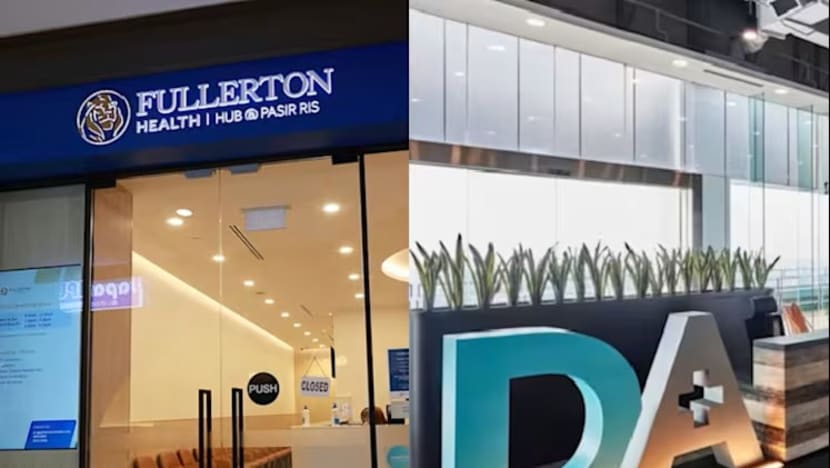
Pemandangan Fullerton Health Hub Pasir Ris dan papan tanda yang memaparkan logo Doctor Anywhere. (Gambar: CNA/Facebook)

- MOH is taking seriously cyber incidents involving AIC, Alliance Medinet, Doctor Anywhere, Fullerton Health, Minmed and Dementia Singapore; its statement on Nov 12 said treatment operations were not disrupted.
- Although there was no evidence that patients’ health records had been accessed, several incidents between Nov 6 and 11 may have exposed the personal data of staff, users and foreign workers.
- AIC estimated that information belonging to up to 4,064 people may have been accessed without authorisation, while Fullerton reported the possible exposure of employees’ details; Doctor Anywhere’s clinical records were reported to be unaffected.
- The entities involved are investigating with experts, CSA and PDPC. MOH urged public and private providers to step up monitoring and security as threats become faster-moving and harder to tackle.
- MOH memandang serius insiden siber yang melibatkan AIC, Alliance Medinet, Doctor Anywhere, Fullerton Health, Minmed dan Dementia Singapore; kenyataannya pada 12 November menyebut operasi rawatan tidak terganggu.
- Walaupun tiada bukti rekod kesihatan pesakit diakses, beberapa insiden antara 6 hingga 11 November mungkin mendedahkan data peribadi kakitangan, pengguna dan pekerja hijrahan.
- AIC menganggarkan maklumat sehingga 4,064 orang mungkin dicapai tanpa izin, manakala Fullerton melaporkan kemungkinan pendedahan butiran pekerja; rekod klinikal Doctor Anywhere dilaporkan tidak terjejas.
- Entiti terbabit menyiasat bersama pakar, CSA dan PDPC; MOH menggesa penyedia awam dan swasta mempertingkat pemantauan serta keselamatan kerana ancaman semakin pantas dan sukar ditangani.
SINGAPURA: Kementerian Kesihatan (MOH) memandang serius beberapa insiden keselamatan siber baru-baru ini yang melibatkan enam entiti dalam sektor jagaan kesihatan.
Dalam kenyataan pada Khamis (12 Nov), MOH menyatakan insiden tersebut tidak mengganggu operasi rawatan pesakit.
Setakat ini, tiada bukti menunjukkan keselamatan dan penjagaan pesakit terjejas akibat insiden berkenaan.
MOH turut menyatakan bahawa berdasarkan maklumat yang diperoleh setakat ini, tiada rekod kesihatan pesakit diakses tanpa kebenaran.
Bagaimanapun, kementerian itu sedang bekerjasama dengan enam entiti terjejas untuk menilai sepenuhnya kesan insiden tersebut.
Entiti berkenaan ialah Agensi Penjagaan Bersepadu (AIC), Alliance Medinet, Doctor Anywhere Group, Fullerton Health Group, Minmed Group dan Dementia Singapore.
Kesemua entiti itu sedang bekerjasama rapat dengan perunding keselamatan siber serta pihak berkuasa berkaitan, termasuk Agensi Keselamatan Siber Singapura (CSA) dan Suruhanjaya Perlindungan Data Peribadi (PDPC), untuk menyiasat insiden tersebut.
MOH juga meminta Synapxe dan institusi jagaan kesihatan awam supaya terus berwaspada serta meningkatkan pemantauan terhadap kemungkinan ancaman siber pada sistem teknologi maklumat (IT) jagaan kesihatan awam.
Penyedia jagaan kesihatan swasta pula dinasihatkan supaya menyemak dan memperkukuh langkah keselamatan siber untuk melindungi sistem serta maklumat kesihatan pesakit.
ANCAMAN SIBER SEMAKIN CANGGIH
MOH menegaskan bahawa insiden tersebut menunjukkan pentingnya kewaspadaan berterusan kerana setiap sistem IT masih terdedah kepada serangan siber, meskipun pelbagai langkah perlindungan sudah dilaksanakan.
Kementerian itu menyatakan kemajuan teknologi, khususnya kecerdasan buatan (AI), boleh menyebabkan kelemahan sistem lebih mudah dikenal pasti, sekali gus menjadikan serangan siber lebih kerap, pantas dan sukar ditangani.
MOH mengingatkan semua institusi penjagaan kesihatan berlesen dan penyedia Sistem Pengurusan Maklumat Penjagaan Kesihatan supaya terus berwaspada serta memperkukuh keselamatan aset IT, sistem dan data pesakit.
DATA PERIBADI MUNGKIN TERJEJAS
Awal dari itu pada Khamis (12 Nov), AIC mendedahkan pihaknya mengesan satu insiden keselamatan siber pada Selasa (10 Nov).
Insiden tersebut mungkin menyebabkan data peribadi sehingga 4,064 kakitangan institusi penjagaan kesihatan awam dan penyedia penjagaan masyarakat diakses tanpa kebenaran.
Beberapa pertubuhan penjagaan kesihatan lain turut melaporkan insiden keselamatan siber sepanjang minggu lalu.
Dementia Singapore mendedahkan insiden yang menjejas sistemnya pada 10 November, manakala Minmed melaporkan satu insiden melibatkan sistemnya pada 11 November.
Pada 6 November, Doctor Anywhere menyatakan data peribadi penggunanya bocor akibat serangan siber berniat jahat.
Bagaimanapun, firma perunding keselamatan siber Ensign InfoSecurity menyatakan rekod klinikal tidak terjejas dalam insiden tersebut.
Sementara itu, Fullerton Health menyatakan pada 9 November bahawa program Pelan Penjagaan Utama Pekerja Hijrahan kendaliannya terjejas akibat insiden keselamatan siber yang melibatkan akses tanpa kebenaran.
Siasatan awal mendapati maklumat peribadi pekerja hijrahan mungkin terjejas, termasuk nama penuh, Nombor Pengenalan Warga Asing (FIN), tarikh lahir, nombor telefon bimbit, alamat emel dan alamat tempat tinggal.
Ikuti perkembangan kami dan dapatkan Berita Terkini
Langgani buletin emel kami
Dengan mengklik hantar, saya bersetuju data peribadi saya boleh digunakan untuk menghantar artikel dari Berita, tawaran promosi dan juga untuk penyelidikan dan analisis.

